Cybörü Otonom hacker ajanı.
Cybörü, yetkili bir hedefte sıfırıncı gün (0-day) açıklarını arayan otonom bir yapay zekâ ajanıdır: haritalar, hipotez kurar, istismar eder ve kanıtlar.
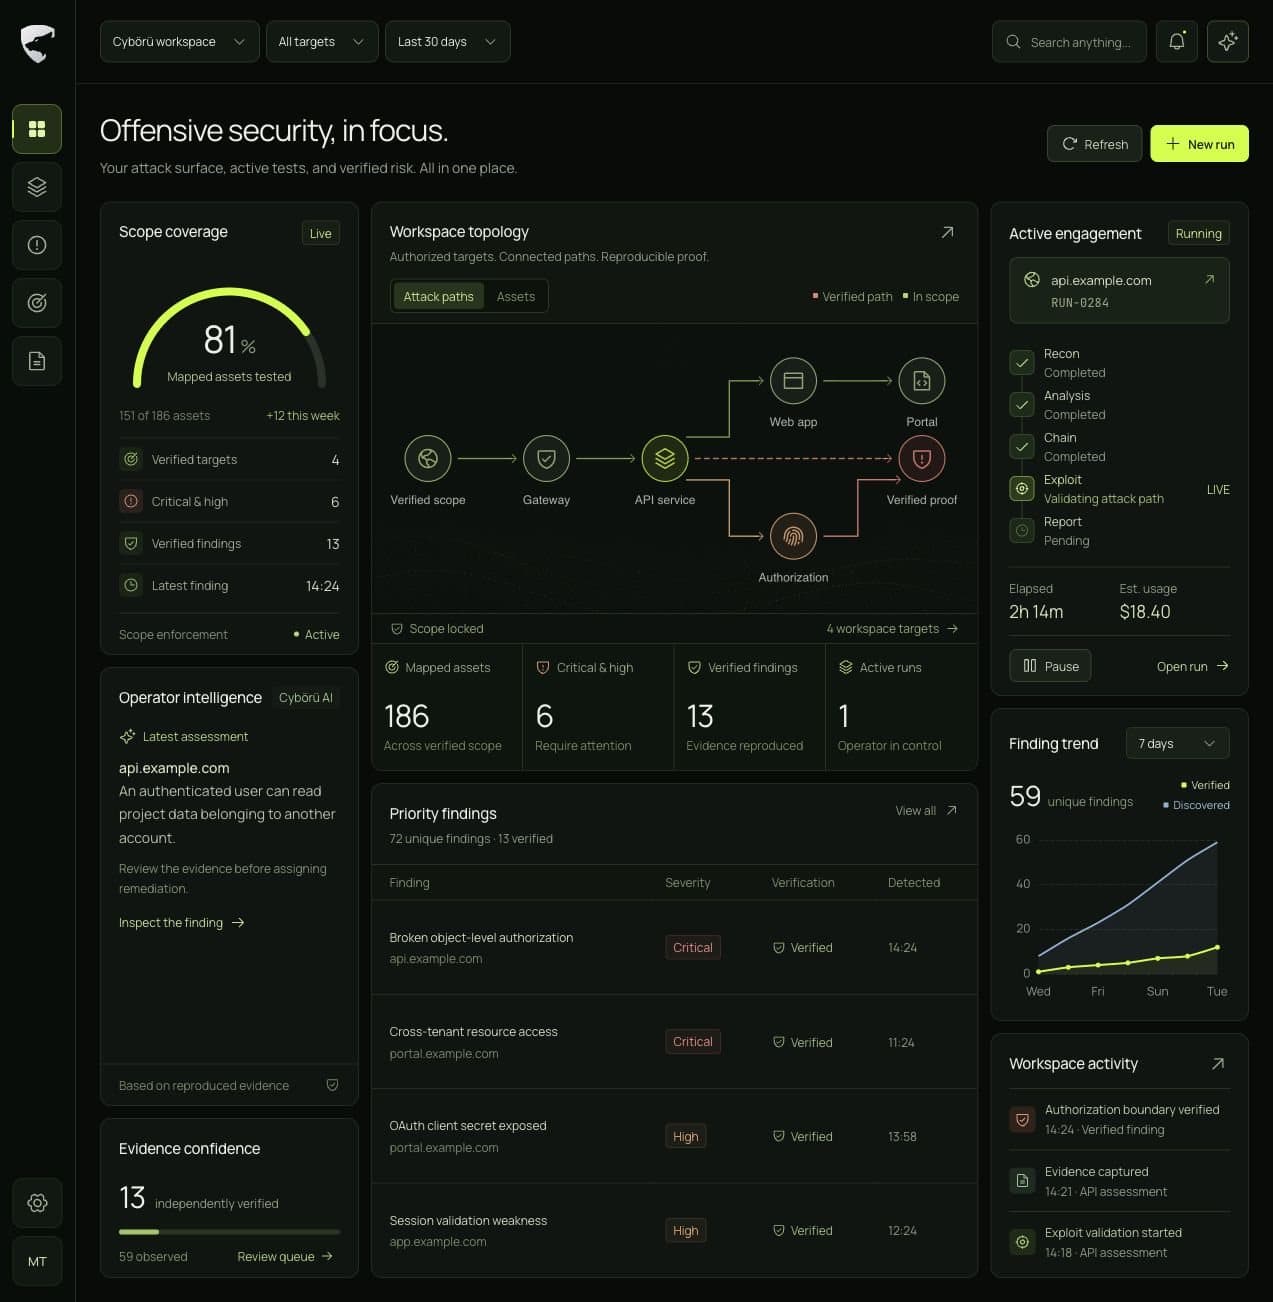
Ürün görselleri tanıtım kataloğumuzdaki sunumlardan alınmıştır.
Kim kullanır
Siber güvenlik, uygulama güvenliği ve teknoloji ekipleri kullanır. Küçük bir güvenlik ekibine kırmızı takım (red team) erişimi kazandırır.
Hangi sorunu çözer
Yapay zekâ kullanan saldırganlar durmaz; geleneksel sızma testi bu hıza yetişemez. Sızma testi anlık bir görüntüdür: iki denetim arasında çıkan her yeni sürüm test edilmeden yayına girer. Kapsam, işe alınabilen uzman sayısıyla sınırlıdır; yüzeyin yalnız küçük bir bölümü test edilir. Tarayıcılar bilinen kalıpları işaretler; bir saldırganın ihlale zincirlediği iş mantığı açıklarını görmez. Bir açık için sıfırıncı gün (0-day), açığın henüz bilinmediği ve düzeltmesinin olmadığı gündür. Cybörü bu boşluk için tasarlandı: imza ya da CVE listesine değil, hedefin kendi mantığı üzerine muhakemeye dayanır ve çok adımlı atak zincirini otomatik kurar. Hiçbir sınama bütün açıkları bulduğunu garanti etmez; bu yüzden sınama sürekli tekrarlanır.
Cybörü nerede kullanılır
Her sürümü denetleyin
Her dağıtımdan önce çalıştırın; yeni kod kör değil, test edilmiş olarak yayına çıksın.
Tüm yüzeyi kapsayın
İnsan ekibin zamanında ulaşamadığı varlıkları sürekli test edin.
Küçük ekibi büyütün
Küçük bir güvenlik ekibine tam bir kırmızı takım (red team) erişimi kazandırın.
Uyumu kanıtlayın
Denetimler ve KVKK yükümlülükleri için sürekli ve kanıtlı test.
Cybörü ne yapar
Kapsam ağda uygulanır
Cybörü yalnız yetkilendirilmiş hedeflerde çalışır. Kapsam modelin talimatlarında değil ağ katmanında uygulanır: özel IP aralıkları, bulut metadata uç noktaları ve kapsam dışındaki her hedef, ajan kandırılsa bile ağda düşürülür.
- Yalnız izin listesindeki hedeflere çıkış vardır; gerisi varsayılan olarak reddedilir.
- Her çalışma izole, tek kullanımlık ve geçici bir ortamda yürür.
- Operatör kapsamı belirler ve çalışmayı yönlendirir.
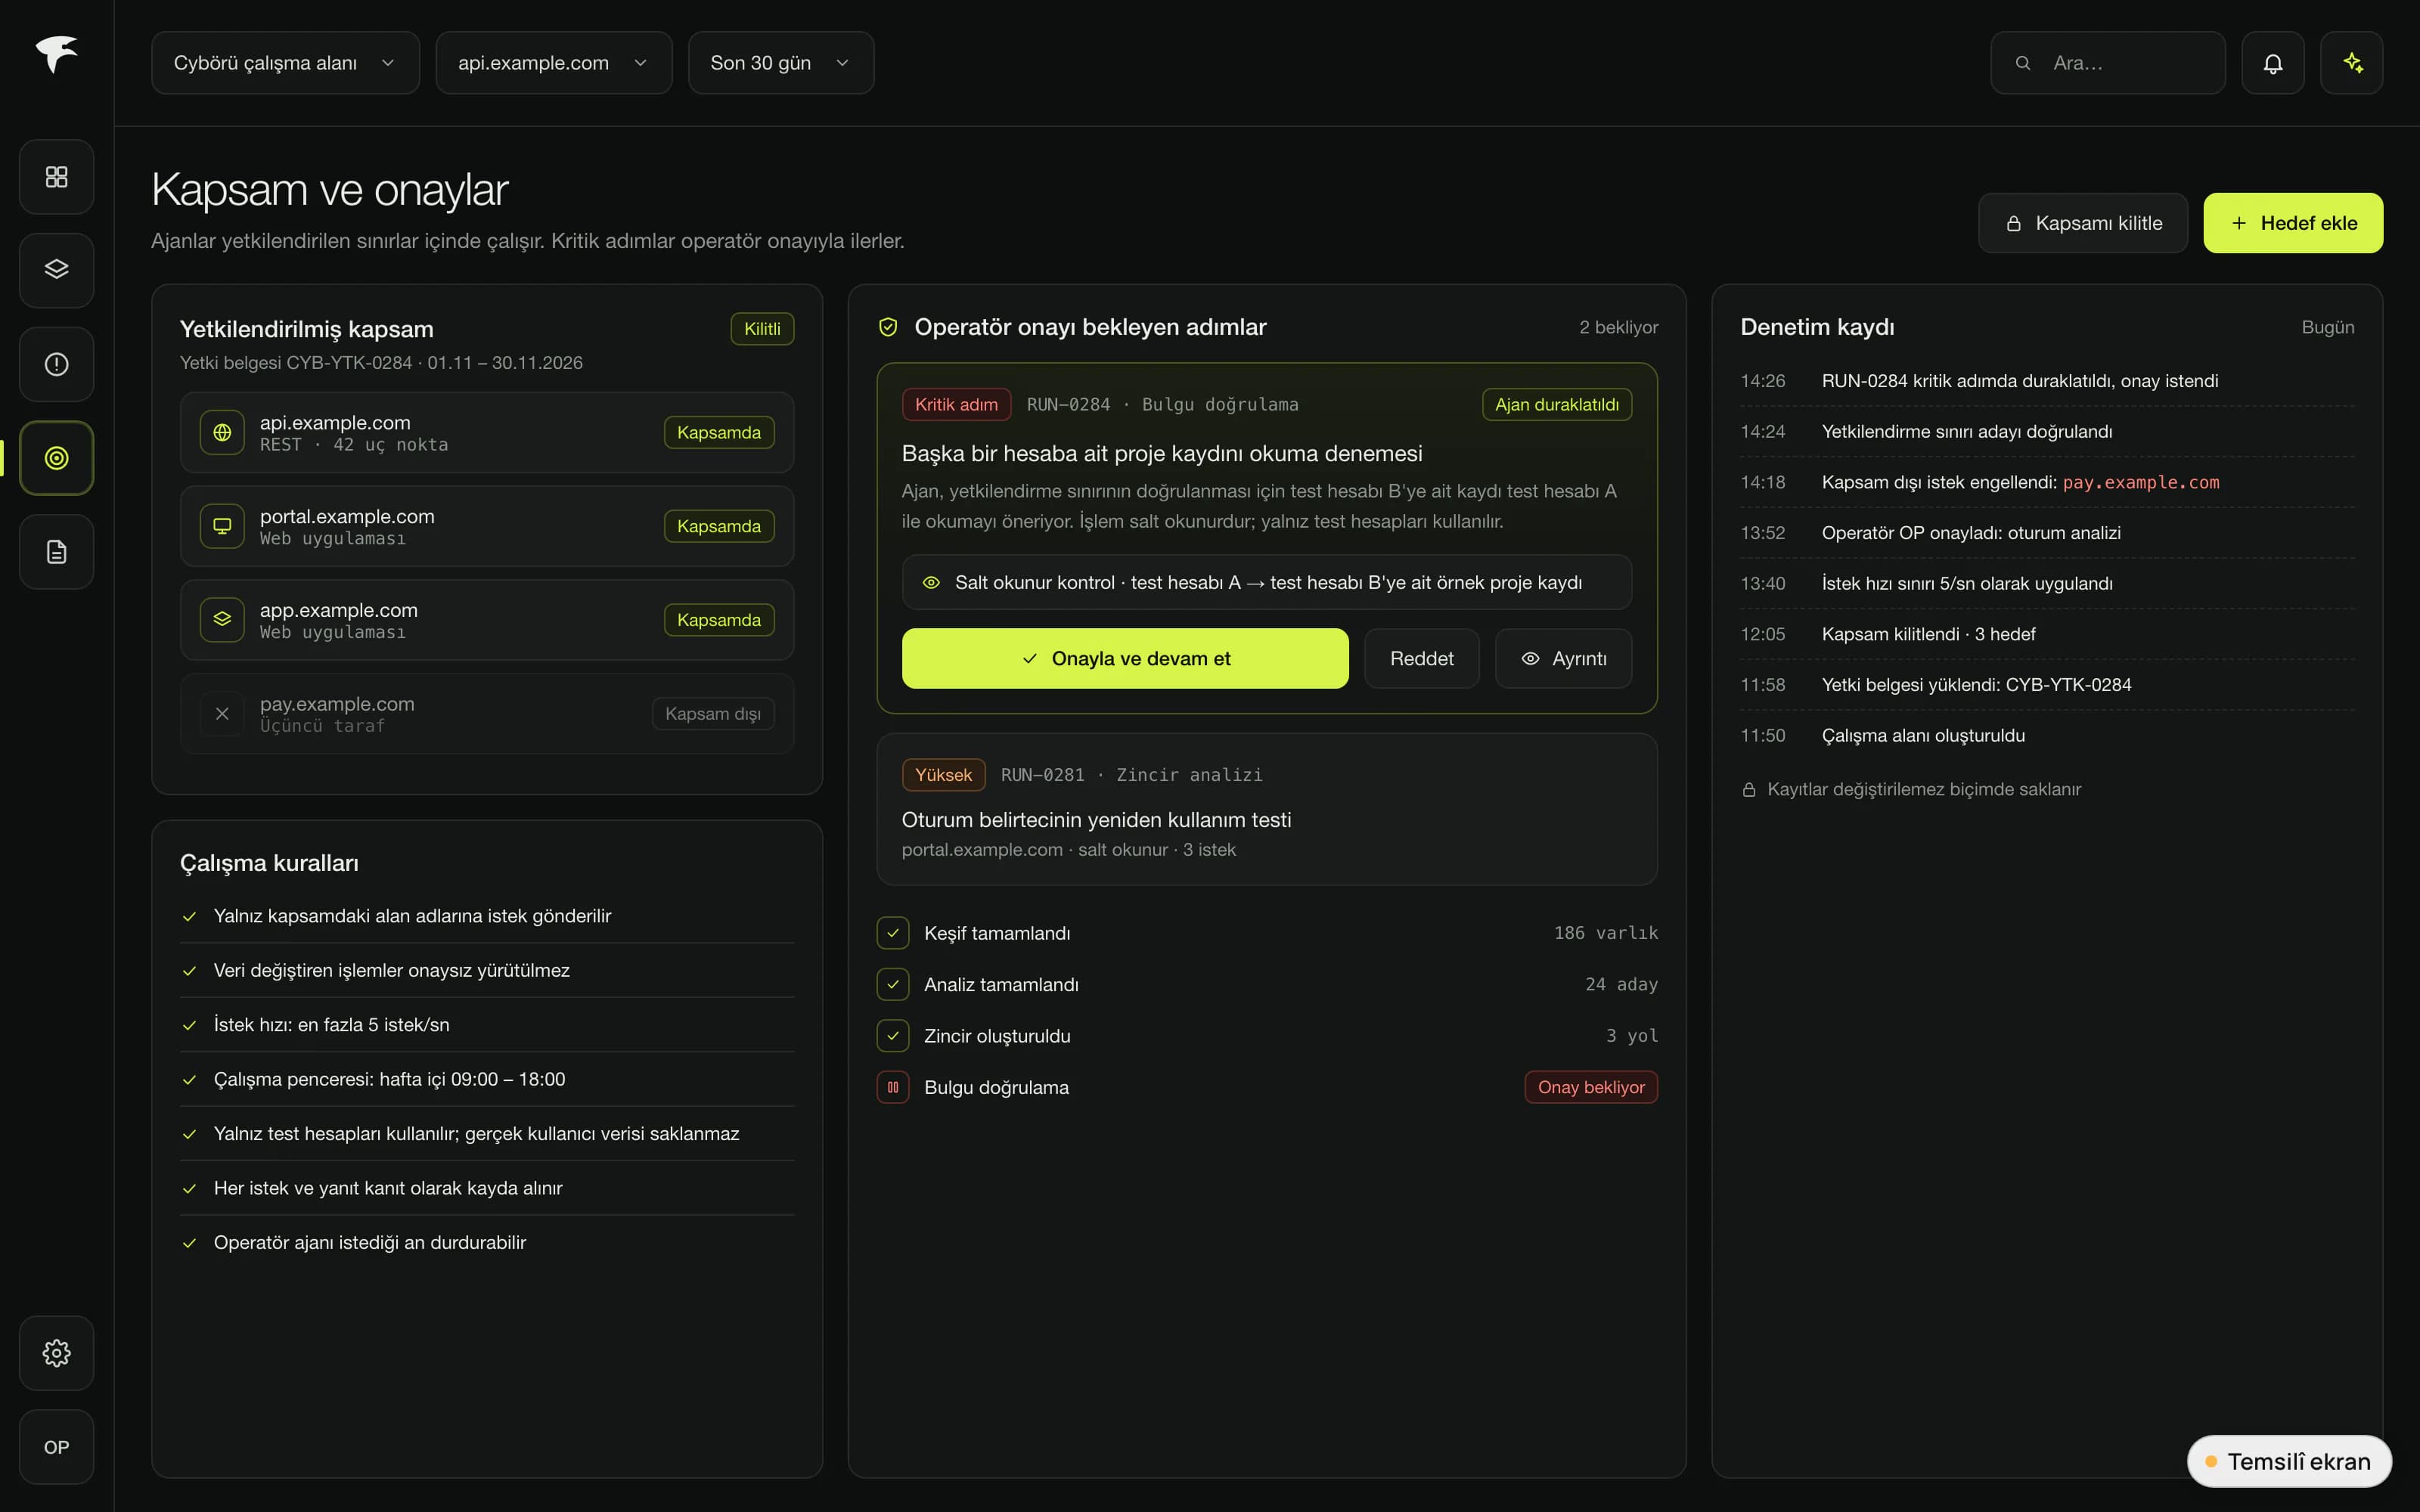
Temsilî ekran Kapsam ve onaylar. Yetkilendirilmiş hedefler, çalışma kuralları ve operatör onayı bekleyen kritik adım. Kanıtlanmış bulgular
Her bulgu tekrarlanabilir bir istismar yolu, kavram kanıtı (PoC) ve düzeltme rehberiyle gelir. Kuramsal puanlar değil, bir saldırganın gerçekten ulaşabildiği açıklar raporlanır.
- Bulgular tekilleştirilir ve önem derecesine göre sıralanır.
- Ekip bulguyu kendi ortamında yeniden üretip doğrulayabilir.
- Raporlama Türkçedir.
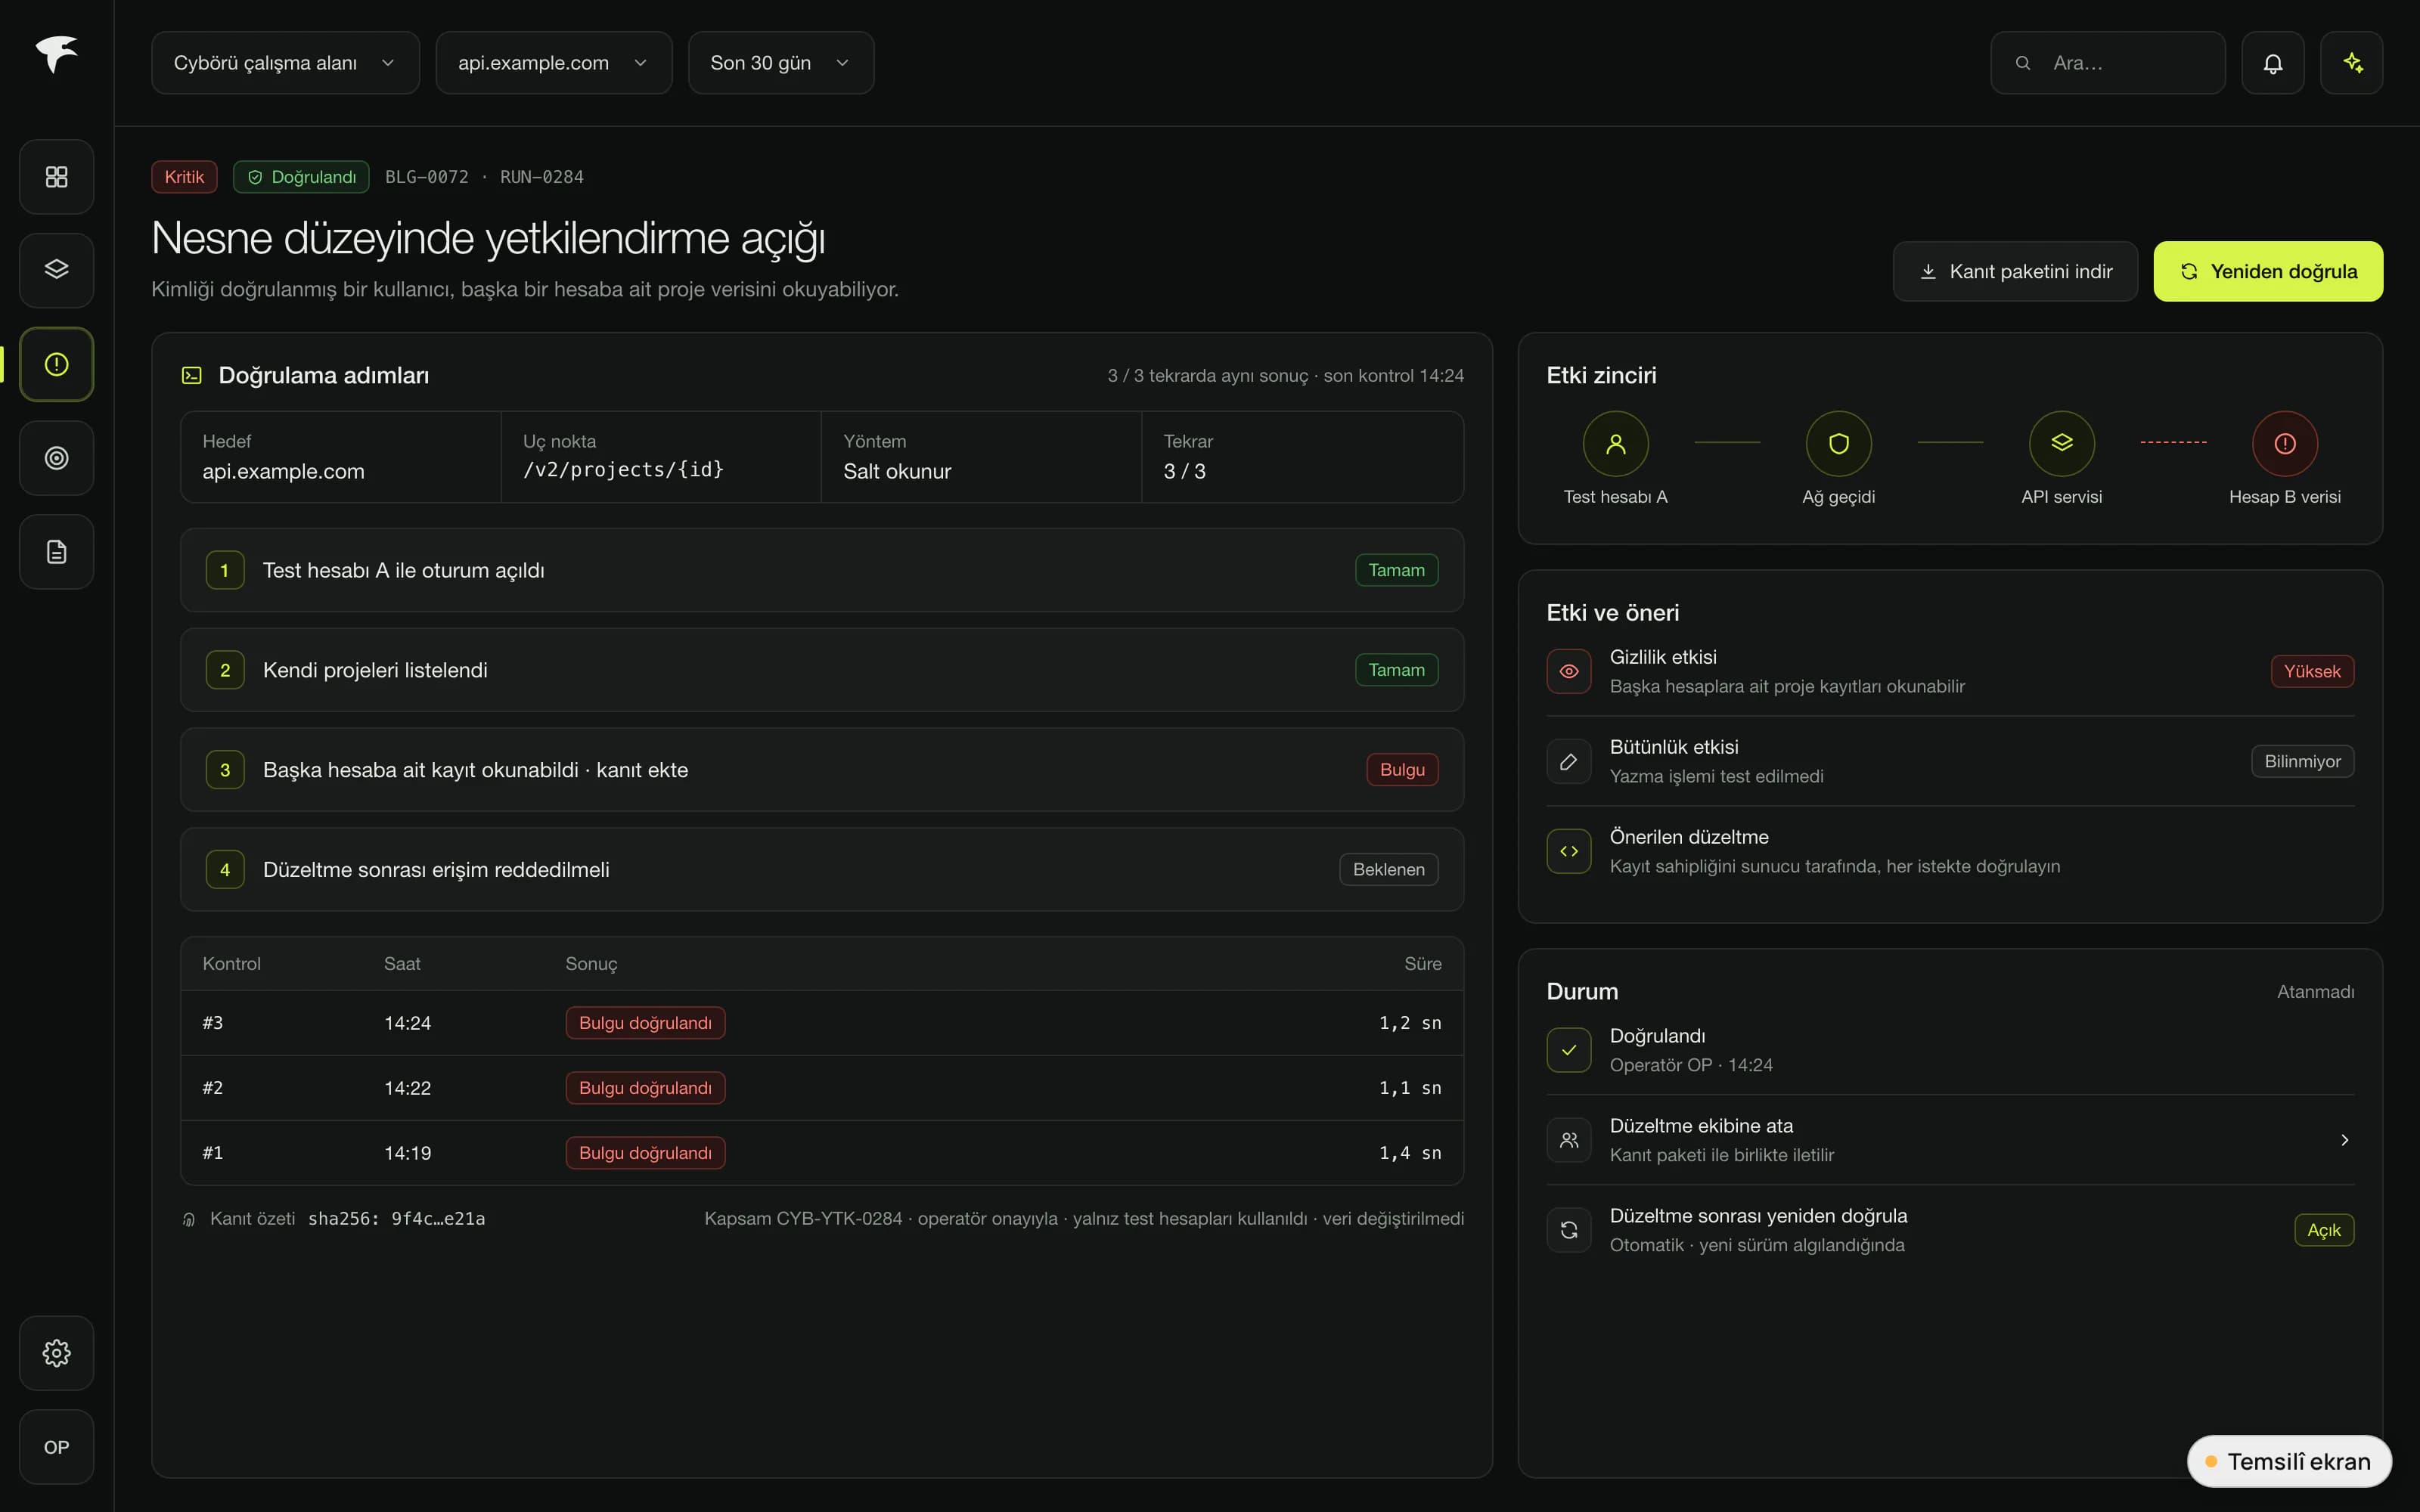
Temsilî ekran Bulgu ve kanıt. Doğrulama adımları özeti, etki zinciri ve önerilen düzeltme. Sürekli test
Sızma testi tek seferlik bir iş olarak kalmaz. Cybörü her dağıtımdan önce çalıştırılır; yeni kod test edilmiş olarak yayına çıkar. Çalışmalar arasında edinilen bilgi korunur.
- Her yeni sürümde açılan yüzey yeniden sınanır.
- İnsan ekibin zamanında ulaşamadığı varlıklar sürekli test edilir.
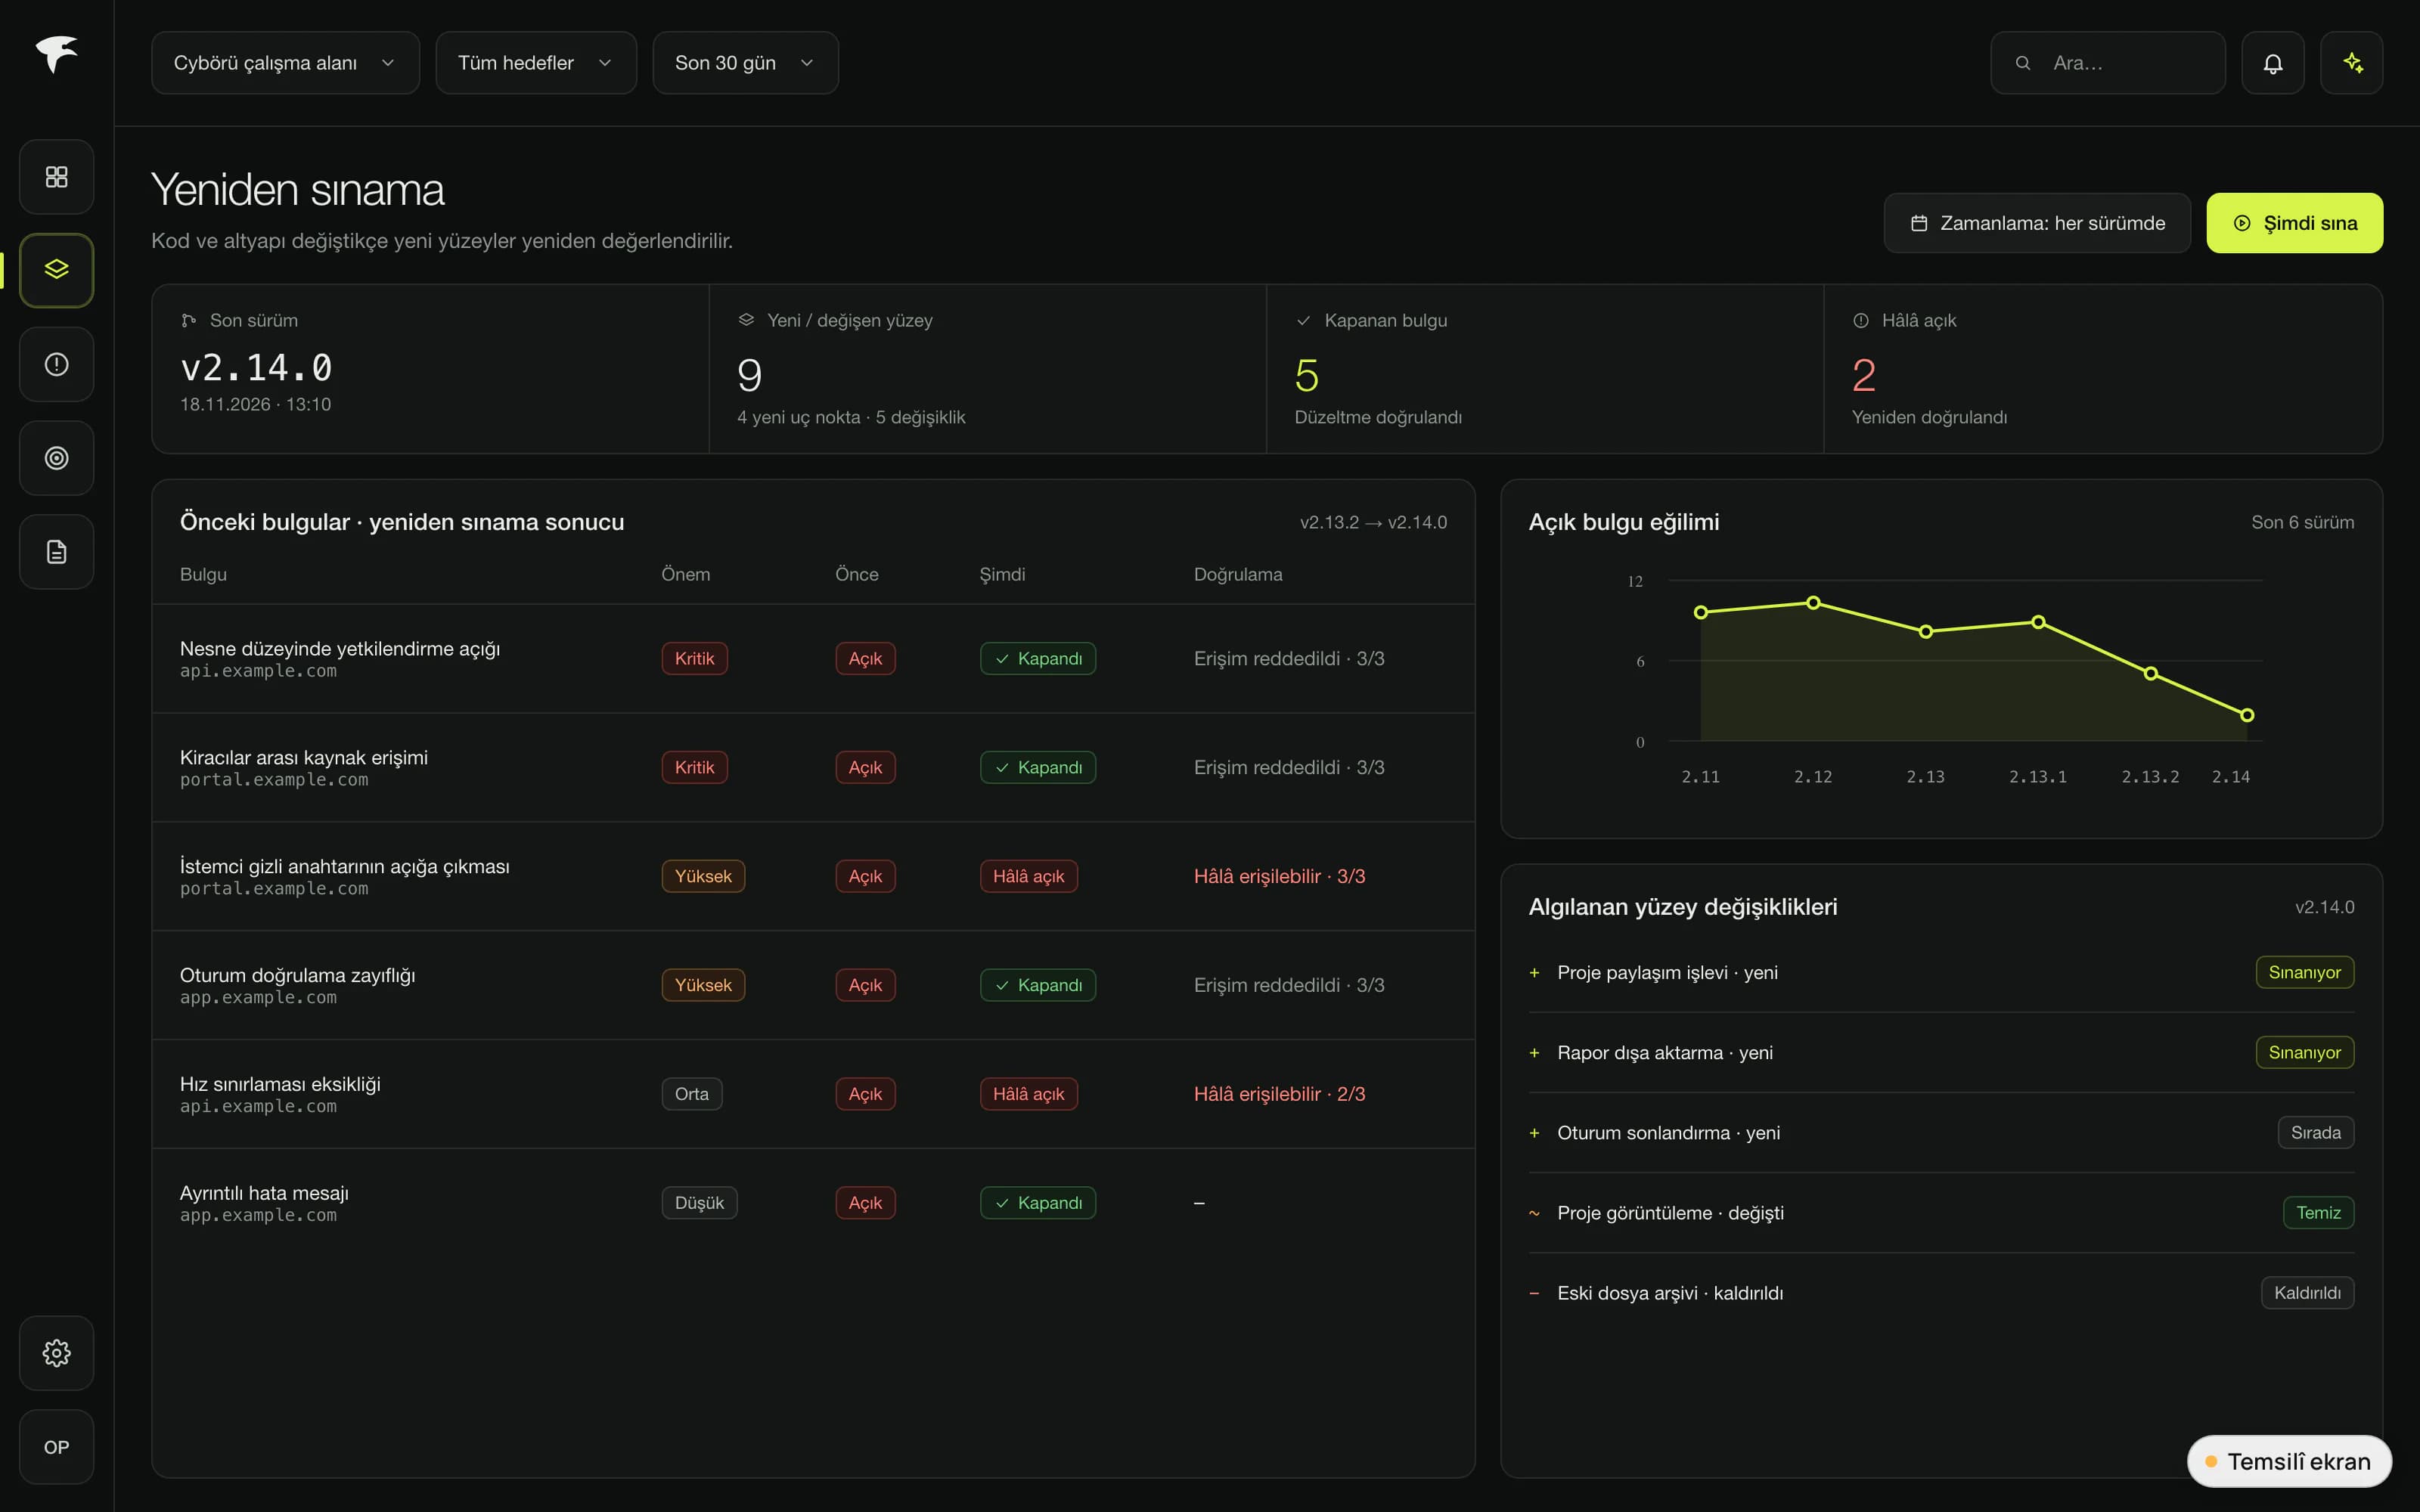
Temsilî ekran Yeniden sınama. Yeni sürümde önceki bulguların durumu ve algılanan yüzey değişiklikleri.
Otonom keşif
Saldırı yüzeyinin tamamı haritalanır: sunucular, uç noktalar ve dışarıya açık iş mantığı. Gözden kaçan riskli alanlar görünür olur.
Çok adımlı atak zincirleri
Ajan, amaçlanan davranışın güven sınırlarını modeller ve hedefe dokunmadan önce çok adımlı saldırı yollarını planlar. Adımları zincirleyerek sığ tarayıcıların ulaşamadığı yolları ortaya çıkarır.
İş mantığı açıkları
Uygulamanın kendi iş mantığında hipotez kurar ve kontrollü deneylerle sınar. Hiçbir imza listesinde yer almayan, uygulamaya özgü açıkları hedefler.
Yerli ve yerinde kurulum
Türkçe raporlama, KVKK'ya uygun kanıt ve kendi sunucularınıza (on-prem) kurulum seçeneği sunar; isterseniz verileriniz kendi ortamınızdan çıkmaz.
Ekibi güçlendirir
Ekibinizi tekrarlayan elle denemelerden kurtarır; uzmanların zamanı muhakemeye ve düzeltmeye kalır.
Temsilî ekranlar ürünün işlevini anlatmak için hazırlanmıştır; gerçek kurum, kişi ya da sonuç verisi içermez.
Tek bir sürekli döngü
- Keşif: saldırı yüzeyinin tamamı haritalanır.
- Analiz: amaçlanan davranışın güven sınırı tehdit modeli kurulur.
- Zincir: hedefe dokunmadan önce çok adımlı saldırı yolları planlanır.
- İstismar: kontrollü deneylerle doğrulanır, kanıt yakalanır.
- Rapor: tekilleştirilmiş, kanıtlı bulgular sunulur ve döngü yeniden başlar.
Cybörü hakkında sık sorulanlar
Cybörü bir zafiyet tarayıcısı mı?
Hayır. Tarayıcılar bilinen kalıpları arar. Cybörü haritalayan, hipotez kuran, istismar eden ve kanıtlayan bir muhakeme ajanıdır; adımları zincirleyerek uygulamanın kendi iş mantığındaki açıkları arar.
Canlı (üretim) sistemlere yöneltmek güvenli mi?
Cybörü üretim ortamına karşı çalışmak üzere tasarlandı. Kapsam ağ katmanında uygulanır: yalnız izin listesindeki hedeflere çıkış vardır, gerisi ağda düşürülür. Her çalışma izole ve geçici bir ortamda yürür.
İnsan uzmanın yerini mi alır?
Hayır, ekibi güçlendirir. Operatör kapsamı belirler ve çalışmayı yönlendirir; Cybörü tekrarlayan denemeleri üstlenir, uzmanların zamanı muhakemeye ve düzeltmeye kalır.
Kendi sunucularımıza kurulabilir mi?
Evet. Yerinde (on-prem) kurulum seçeneği vardır; raporlama Türkçedir.
Bütün açıkları bulur mu?
Hiçbir sınama bütün açıkları bulduğunu garanti etmez. Bu yüzden Cybörü tek seferlik değil sürekli çalışır ve her yeni sürümde açılan yüzeyi yeniden sınar.
Fiyatlandırma nasıl işliyor?
Cybörü yıllık sabit ücretle sunulur; test başına ücret alınmaz. Fiyat bu sayfada yayımlanmaz: paket ve kapsam görüşmede belirlenir.
Bu ürünle yürütülen projeler
Cybörü'yü birlikte değerlendirelim.
Güvenliğinizi seçtiğiniz bir hedefte test edelim. Kapsamı ve yetkilendirmeyi birlikte belirleyelim.
Görüşelim